ZeroClaw trợ lý AI tự động cho doanh nghiệp là hướng tiếp cận đáng chú ý nếu doanh nghiệp muốn đi xa hơn kiểu trợ lý AI chỉ trả lời câu hỏi. Theo mô tả của kho zeroclaw-labs/zeroclaw, đây là hạ tầng cho trợ lý AI cá nhân nhanh, nhỏ và tự động, có thể triển khai trên nhiều hệ điều hành và nền tảng. Dự án được viết bằng Rust và theo dữ kiện nguồn được sử dụng tại thời điểm thu thập, kho ghi nhận 32.731 sao.
Nói ngắn gọn, ZeroClaw không phải một mô hình ngôn ngữ riêng. Nó là một agent runtime: một chương trình chạy trên máy người dùng, kết nối với các nhà cung cấp mô hình ngôn ngữ, nhận yêu cầu từ nhiều kênh và sử dụng các công cụ được cấp quyền để hành động. Tài liệu hiện tại của dự án cũng mô tả agent là lớp kết nối giữa model provider, runtime, kênh, công cụ, bộ nhớ và workspace. Vì vậy, giá trị của ZeroClaw nằm ở lớp kết nối và thực thi tác vụ quanh AI.
Với doanh nghiệp Việt Nam, cách tiếp cận này đáng quan tâm ở những tình huống cần một trợ lý có thể nhận việc, gọi công cụ, lấy dữ liệu và trả kết quả thay vì chỉ tạo văn bản. Tuy nhiên, cụm từ “tự động hoàn toàn” không nên được hiểu là cứ cài ZeroClaw thì mọi quy trình sẽ tự vận hành an toàn mà không cần cấu hình hay giám sát.
Cơ chế vận hành của agent runtime
ZeroClaw chạy như một binary Rust duy nhất mà người quản trị cấu hình và vận hành. Theo dữ liệu README được sử dụng trong bài tại thời điểm thu thập, runtime có thể nói chuyện với Anthropic, OpenAI, Ollama và khoảng 20 nhà cung cấp khác; đồng thời tiếp nhận dữ liệu qua hơn 30 kênh như Discord, Telegram, Matrix, email, voice, webhook và CLI. Các con số này có thể thay đổi khi dự án được cập nhật.
Bạn đưa yêu cầu và dữ liệu vào → ZeroClaw chọn mô hình, xử lý theo agent loop và gọi công cụ được cấp quyền → nó thực hiện tác vụ rồi trả kết quả về kênh giao tiếp hoặc hệ thống đã cấu hình.
Điểm khác biệt quan trọng là agent không chỉ sinh câu trả lời. Nó có thể sử dụng shell, trình duyệt, HTTP, phần cứng hoặc máy chủ MCP tùy cấu hình. Gateway HTTP/WebSocket và dashboard còn cung cấp lớp quản trị để theo dõi hội thoại, bộ nhớ, cấu hình, cron và công cụ.
ZeroClaw cũng có cơ chế an toàn đáng chú ý. Mặc định autonomy được mô tả là supervised: thao tác rủi ro trung bình cần phê duyệt và thao tác rủi ro cao bị chặn. Workspace boundary, chính sách lệnh, sandbox theo hệ điều hành và tool receipts tạo thêm lớp kiểm soát. Tài liệu bảo mật chính thức hiện mô tả ba mức ReadOnly, Supervised và Full cùng nhiều lớp giới hạn thao tác. Điều này đặc biệt quan trọng khi triển khai một agent có khả năng hành động thay người dùng.
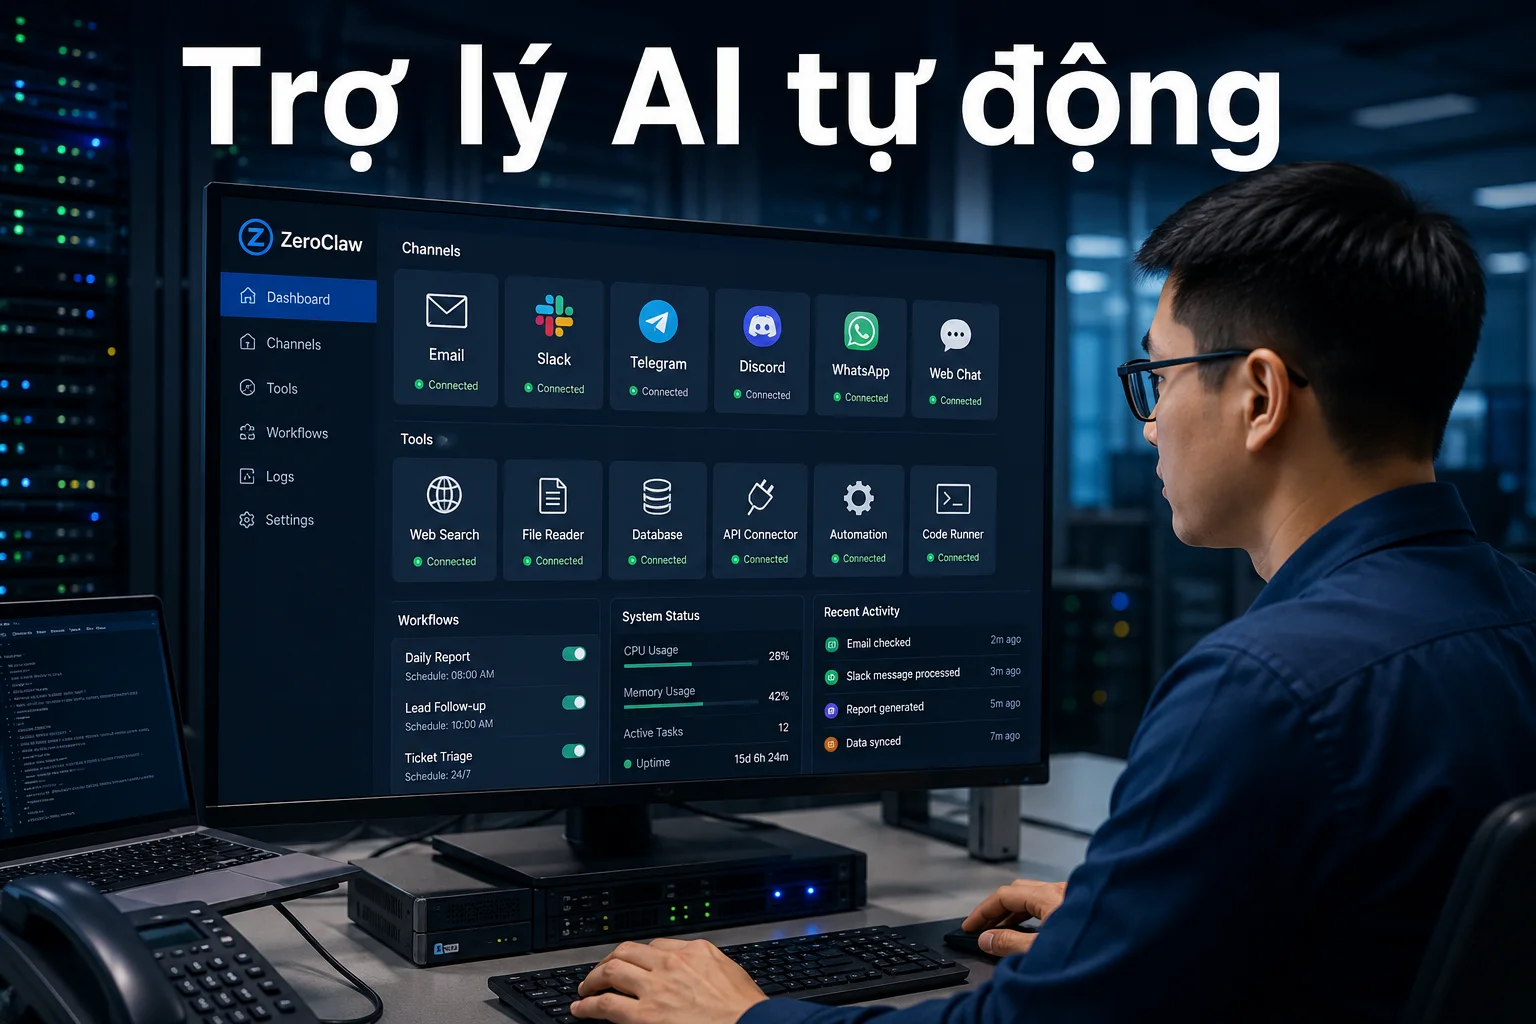
Làm được gì: Các tác vụ có thể tự động hóa
1. Tự động xử lý yêu cầu cho phòng IT
Hãy hình dung một doanh nghiệp Việt Nam khoảng 100 nhân sự, có phòng IT chỉ vài người. Nhân viên thường gửi yêu cầu qua email hoặc một kênh chat: kiểm tra máy chủ, xem log, kiểm tra dịch vụ hoặc lấy trạng thái một hệ thống. Thay vì kỹ thuật viên phải đọc từng yêu cầu rồi chạy thủ công các lệnh kiểm tra, ZeroClaw có thể nhận yêu cầu qua kênh đã cấu hình, gọi công cụ phù hợp và trả kết quả.
Phần con người vẫn quan trọng ở việc xác định agent được phép làm gì. Những lệnh chỉ đọc có thể được thiết kế khác với thao tác thay đổi cấu hình hoặc khởi động lại dịch vụ. Cách phân quyền này thực tế hơn việc cho agent quyền quản trị toàn bộ ngay từ đầu.
2. Hỗ trợ quy trình kinh doanh có nhiều thao tác lặp lại
Một doanh nghiệp khoảng 50 nhân sự có thể có bộ phận kinh doanh thường xuyên nhận yêu cầu từ nhiều kênh, kiểm tra dữ liệu trên một hệ thống nội bộ rồi phản hồi khách hàng. ZeroClaw có thể đóng vai trò lớp agent nhận thông tin, gọi API hoặc công cụ được phép truy cập, tổng hợp dữ liệu và đưa kết quả về đúng kênh.
Ở đây, giá trị không nằm ở việc “AI trả lời hay” mà ở khả năng nối các bước thành một vòng xử lý. Doanh nghiệp có thể bắt đầu bằng một quy trình nhỏ, có dữ liệu đầu vào và đầu ra rõ ràng, sau đó mới mở rộng phạm vi công cụ.
3. Điều phối tác vụ vận hành theo lịch hoặc sự kiện
Theo mô tả nguồn được sử dụng, ZeroClaw hỗ trợ các quy trình được kích hoạt bởi MQTT, webhook, cron hoặc thiết bị ngoại vi. Ví dụ, một nhóm vận hành có thể thiết kế một quy trình kiểm tra theo lịch, thu thập trạng thái từ các công cụ đã được phép và tạo kết quả để nhân viên xem xét.
Đây là trường hợp phù hợp với mô hình agent hơn chatbot truyền thống vì tác vụ có điểm kích hoạt, các bước xử lý và đầu ra tương đối cụ thể.
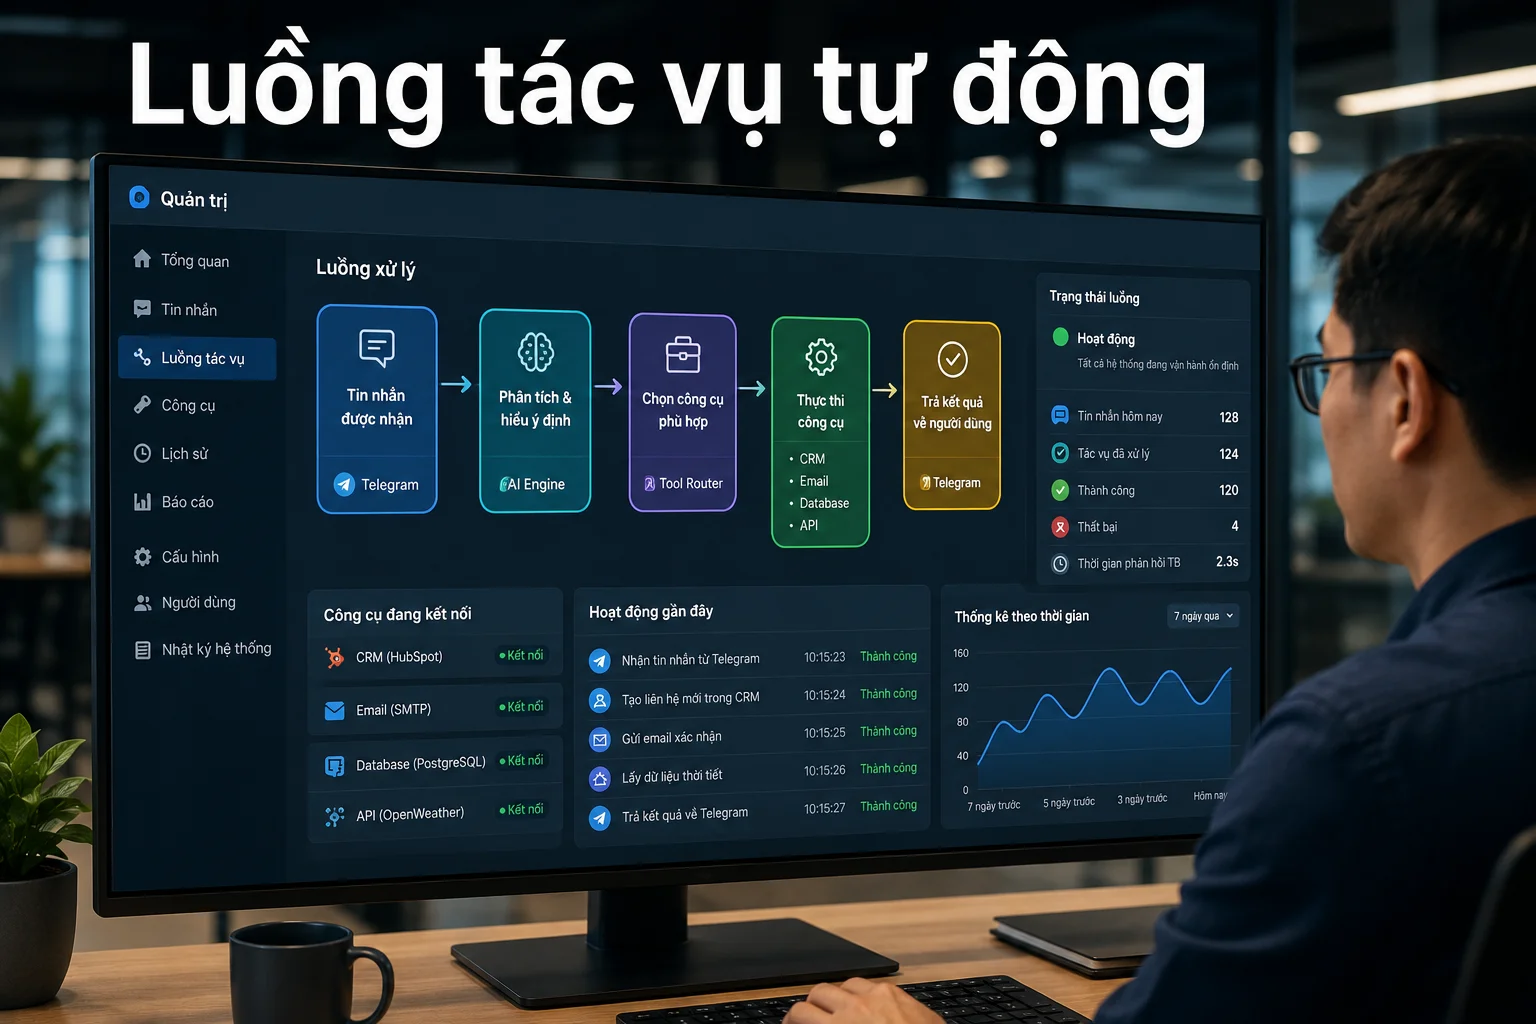
Ghép với: Kết nối mô hình, kênh và công cụ
ZeroClaw có thể đứng ở giữa mô hình AI, kênh giao tiếp và hệ thống cần thao tác. Với OpenClaw hoặc LobeHub, có thể xây mô hình phối hợp qua các lớp tích hợp mà hai bên hỗ trợ. Tuy nhiên, đây là kiến trúc có thể triển khai chứ không phải khẳng định về tích hợp native giữa các dự án.
Các cơ chế thực tế cần xem xét gồm HTTP, webhook hoặc MCP. Doanh nghiệp cần kiểm tra API, phương thức xác thực, định dạng dữ liệu, quyền truy cập và khả năng xử lý lỗi của từng hệ thống trước khi kết nối.
Một hướng khác là dùng Ollama làm nhà cung cấp mô hình cục bộ theo khả năng provider-agnostic được mô tả trong README. Khi đó, dữ liệu từ kênh giao tiếp đi vào ZeroClaw, ZeroClaw gửi phần cần suy luận tới endpoint mô hình đã cấu hình, nhận kết quả rồi tiếp tục gọi công cụ. Đây là lựa chọn đáng cân nhắc khi doanh nghiệp muốn kiểm soát nơi dữ liệu được xử lý.
So với: Khác biệt giữa các dự án cùng nhóm
tên | sao | ngôn ngữ | giấy phép | cập nhật | khác nhau ở đâu |
|---|---|---|---|---|---|
ZeroClaw | 32731 | Rust | Không nêu trong dữ kiện | Không nêu trong dữ kiện | Agent runtime nhỏ, tập trung vào quyền sở hữu agent, dữ liệu và máy chạy; hỗ trợ nhiều provider, kênh và công cụ. |
386910 | TypeScript | Other | 2026-08-20T22:57:14Z | Trợ lý AI cá nhân hướng tới mọi hệ điều hành và nền tảng; quy mô cộng đồng trong dữ kiện lớn hơn ZeroClaw. | |
81810 | TypeScript | Other | 2026-08-18T20:10:11Z | Tập trung vào vai trò Chief Agent Operator, tổ chức agent theo mô hình vận hành 7×24. | |
49469 | Python | GNU Affero General Public License v3.0 | 2026-08-22T18:22:24Z | Tập trung vào sản xuất video agentic với 12 pipeline và hơn 100 công cụ theo dữ kiện nguồn. |
Các số sao và thời điểm cập nhật trong bảng là dữ kiện theo mốc nguồn được sử dụng, không phải giá trị cố định của các dự án. Vì GitHub thay đổi liên tục, những con số này cần được kiểm tra lại nếu bài được cập nhật hoặc sử dụng cho quyết định kỹ thuật.
Bảng trên cho thấy ZeroClaw không nên được đánh giá đơn giản bằng số sao. Theo dữ kiện nguồn của bài, OpenClaw có 386.910 sao, cao hơn đáng kể, trong khi ZeroClaw dùng Rust và nhấn mạnh một runtime có thể triển khai trên máy của người dùng. LobeHub thiên về tổ chức và điều phối đội ngũ agent, còn OpenMontage tập trung vào một bài toán chuyên biệt là sản xuất video. Mô tả chính thức của LobeHub cũng nhấn mạnh vai trò “Chief Agent Operator”, lập lịch và báo cáo hoạt động của đội agent.
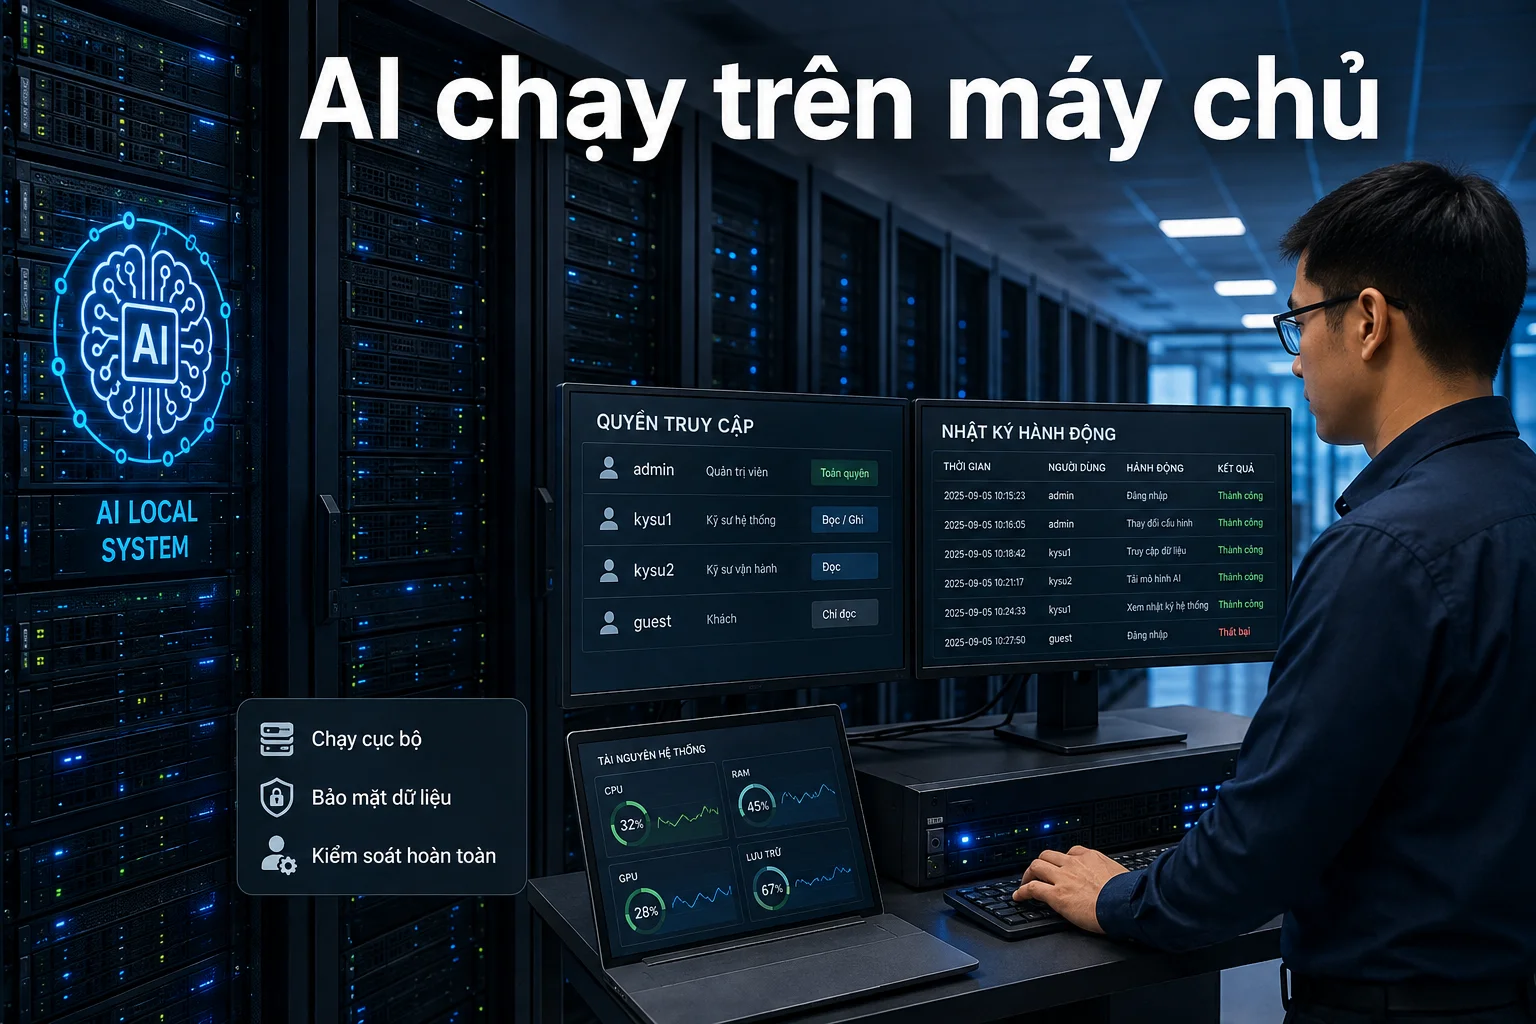
Khả năng ứng dụng trong môi trường doanh nghiệp
Dựa trên tài liệu nguồn được sử dụng, điểm đáng giá của ZeroClaw không phải cụm từ “tự động hoàn toàn”, mà là khả năng đưa agent ra khỏi màn hình chat để nó tương tác với môi trường chạy. Việc có nhiều provider, nhiều kênh, shell, browser, HTTP, MCP và khả năng chạy service cho thấy ZeroClaw có nền tảng để xây các trợ lý vận hành tương đối linh hoạt.
ZeroClaw nên được dùng khi doanh nghiệp có một nhóm tác vụ lặp lại, đầu vào và đầu ra xác định, đồng thời muốn kiểm soát hạ tầng và quyền truy cập. Các nhóm IT, vận hành hệ thống và những bộ phận có quy trình kết nối nhiều công cụ là ứng viên tốt để thử nghiệm trước.
Chúng tôi không khuyến nghị bắt đầu bằng việc trao cho agent quyền rộng nhất. Một agent có thể chạy shell, truy cập web hoặc gọi API cũng đồng nghĩa với việc cấu hình sai có thể tạo ra tác động ngoài dự kiến. Nên bắt đầu trong workspace giới hạn, cấp quyền tối thiểu, bật phê duyệt cho thao tác nhạy cảm và lưu lại nhật ký hành động. Tài liệu bảo mật của ZeroClaw cũng xác định agent có khả năng chạy shell, mở URL và ghi tệp là một tiến trình có đặc quyền, do đó các tool call và thông điệp qua kênh đều phải chịu kiểm soát tại runtime.
Rủi ro thứ hai là phụ thuộc vào chất lượng mô hình. ZeroClaw là runtime chứ không tự giải quyết mọi vấn đề suy luận của mô hình. Khi provider trả lời sai hoặc hiểu sai yêu cầu, agent vẫn có thể đưa ra quyết định không phù hợp nếu quy trình thiếu kiểm tra.
Rủi ro thứ ba là tích hợp. Một demo chạy tốt chưa đồng nghĩa hệ thống sẵn sàng cho sản xuất. Doanh nghiệp cần kiểm tra API, xác thực, quyền tài khoản, timeout, retry, dữ liệu nhạy cảm, khả năng khôi phục và cách nhân viên can thiệp khi agent dừng giữa chừng.
nhan dinh cua viet tien it: Cách tiếp cận khi triển khai
Với doanh nghiệp đang muốn thử, Việt Tiến IT ưu tiên một pilot nhỏ thay vì triển khai đại trà: chọn một quy trình có giá trị nhưng không quá rủi ro, xác định rõ dữ liệu vào, công cụ được phép gọi và kết quả mong muốn, sau đó đo tỷ lệ hoàn thành và số lần con người phải can thiệp. Khi mô hình này ổn định, doanh nghiệp mới mở rộng sang các quy trình khác.
ZeroClaw vì thế phù hợp nhất khi được xem như một lớp hạ tầng cho trợ lý AI có khả năng hành động. Nó không thay thế kiến trúc hệ thống, quy trình bảo mật hay người vận hành. Nếu triển khai đúng phạm vi, kiểm soát quyền hạn và chọn bài toán phù hợp, ZeroClaw có thể trở thành một thành phần đáng cân nhắc trong chiến lược AI & Automation và Hướng dẫn và triển khai AI trợ lý cho công việc của doanh nghiệp.
Nguồn tham khảo: tài liệu chính thức của kho GitHub zeroclaw-labs/zeroclaw về kiến trúc agent và bảo mật; kho GitHub lobehub/lobehub về mô hình Chief Agent Operator; tài liệu kiến trúc OpenMontage về hệ thống sản xuất video agentic.
Nếu doanh nghiệp đang tìm cách thử nghiệm ZeroClaw trợ lý AI tự động hoàn toàn, hãy bắt đầu từ một quy trình cụ thể, ít rủi ro và có thể đo lường. Việt Tiến IT có thể hỗ trợ đánh giá hạ tầng, thiết kế phạm vi thử nghiệm, phân quyền công cụ và xây dựng quy trình triển khai phù hợp với môi trường doanh nghiệp.
Câu hỏi thường gặp
ZeroClaw có thể thay thế hoàn toàn nhân viên vận hành không?
Không. ZeroClaw phù hợp để tự động hóa các bước lặp lại, còn con người vẫn cần thiết lập quyền, phê duyệt thao tác nhạy cảm, xử lý ngoại lệ và giám sát kết quả.
Doanh nghiệp nên bắt đầu thử ZeroClaw từ quy trình nào?
Nên chọn một quy trình có đầu vào, công cụ và đầu ra rõ ràng, ít rủi ro và có thể đo lường, chẳng hạn kiểm tra trạng thái hệ thống hoặc tổng hợp dữ liệu vận hành.
ZeroClaw kiểm soát quyền thực hiện tác vụ bằng cách nào?
Tài liệu dự án mô tả các lớp kiểm soát gồm hồ sơ rủi ro, mức độ tự chủ, giới hạn workspace, sandbox, chính sách lệnh và tool receipts.
ZeroClaw có thể kết hợp với nhiều agent trong cùng một hệ thống không?
Có. Tài liệu ZeroClaw mô tả kiến trúc nhiều agent, trong đó mỗi agent có thể tham chiếu provider, kênh, hồ sơ rủi ro, công cụ, bộ nhớ và lịch tác vụ khác nhau.